 whyseclab
연구 분야
CVE 분석, 모의해킹, 버그바운티. 세 분야는 서로 다른 질문에서 출발하지만 결국 같은 곳을 향합니다. 무엇이, 왜 뚫렸는가.
CVE 취약점 분석
공개된 CVE를 골라 패치 전후 코드를 비교하고, 취약점이 생긴 근본 원인을 추적합니다. 단순 재현이 아니라 같은 유형의 버그가 다른 곳에도 있는지 찾는 변종 분석까지 이어갑니다.
최근 분석 기록
| ID | 대상 | 유형 | 심각도 |
|---|---|---|---|
| CVE-2026-XXXXX | 웹 서버 모듈 | Buffer Overflow | Critical |
| CVE-2025-XXXXX | VPN 게이트웨이 | Auth Bypass | High |
| CVE-2025-XXXXX | 관리 콘솔 | Path Traversal | Medium |
위 표는 예시입니다. 실제 분석 글의 ID와 대상으로 교체해 사용하세요.
책임 있는 공개 일정
- Day 0 벤더에 취약점 비공개 통보
- Day 7 접수 확인 및 CVE 번호 요청
- Day 90 패치 여부와 관계없이 공개 여부 협의
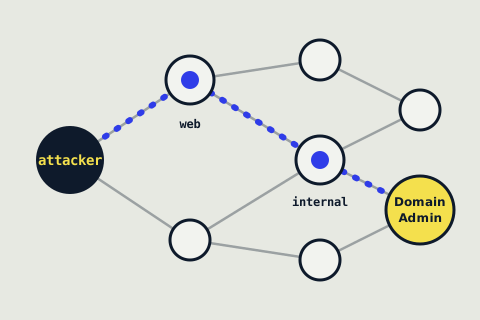
모의해킹
허가받은 범위 안에서 실제 공격자와 같은 경로로 침투를 시도합니다. 외부 웹 취약점에서 시작해 내부망 이동, 권한 상승까지 하나의 시나리오로 엮어 위험을 증명합니다.
점검 영역
| 영역 | 주요 확인 항목 |
|---|---|
| Web | 인증·인가 결함, 인젝션, 로직 취약점 |
| Network | 노출 서비스, 약한 설정, 세그먼트 분리 |
| AD | Kerberos 공격, ACL 오남용, 자격 증명 탈취 |
| Cloud | IAM 권한, 스토리지 노출, 시크릿 관리 |
모든 점검은 서면 합의된 범위와 일정 안에서만 수행합니다.
버그바운티
프로그램이 허용한 범위와 규칙 안에서 실제 서비스의 취약점을 찾습니다. 자산 정찰, 취약점 탐색, 영향도를 설득력 있게 전달하는 리포트 작성까지 하나의 기술로 연구합니다.
좋은 리포트의 구성
| 항목 | 담아야 할 내용 |
|---|---|
| 요약 | 한 문장으로 무엇이 어떻게 가능한지 |
| 재현 단계 | 누구나 따라 할 수 있는 순서와 요청 예시 |
| 영향도 | 공격자가 얻는 것과 피해 대상 범위 |
| 대응 제안 | 근본 원인과 권장 수정 방향 |
범위 밖 자산, 서비스 장애를 유발하는 테스트, 타인의 데이터 열람은 하지 않습니다.